25 日下午事件進度更新:CEO:排除私鑰外洩,攻擊者入侵後端偽造轉帳
Bitget 執行長 Gracy Chen 隨後進一步表示,目前已排除私鑰遭竊的可能性。根據初步調查,攻擊者入侵錢包基礎設施中的關鍵後端系統,偽造交易資料,再觸發平台既有授權流程將資金轉出。 Bitget 尚未公布具體遭利用的漏洞或完整技術細節,完整根因分析仍待官方事件報告確認。
該交易所表示,在部分熱錢包和溫錢包系統中出現未經授權的轉帳後,發現了此次漏洞,而其冷錢包則保持安全。 Chen 表示,此次攻擊並非由私鑰洩露引起。相反,調查人員認為攻擊者滲透了內部系統,更改了交易數據,並觸發了交易所的授權流程以轉移資金。 Chen 還表示,初步調查結果指向可能與北韓有關。她引用了與朝鮮駭客組織相關的 VPN 服務的 IP 地址,並表示攻擊模式與早期與北韓相關的行動相似,儘管歸屬仍在調查中。
26 日下午事件進度更新:
【Bitget 事件跟進】分階段恢復提領!9/28 先開 BTC 、 10/2 完成分階段解封,駭客損失上修至 3.875 億美元
加密貨幣交易所 Bitget 發布安全公告,證實部分錢包遭未經授權轉帳,初估受影響資金約 3.516 億美元。平台已暫停提款進行安全檢查,存款與交易服務則維持正常。
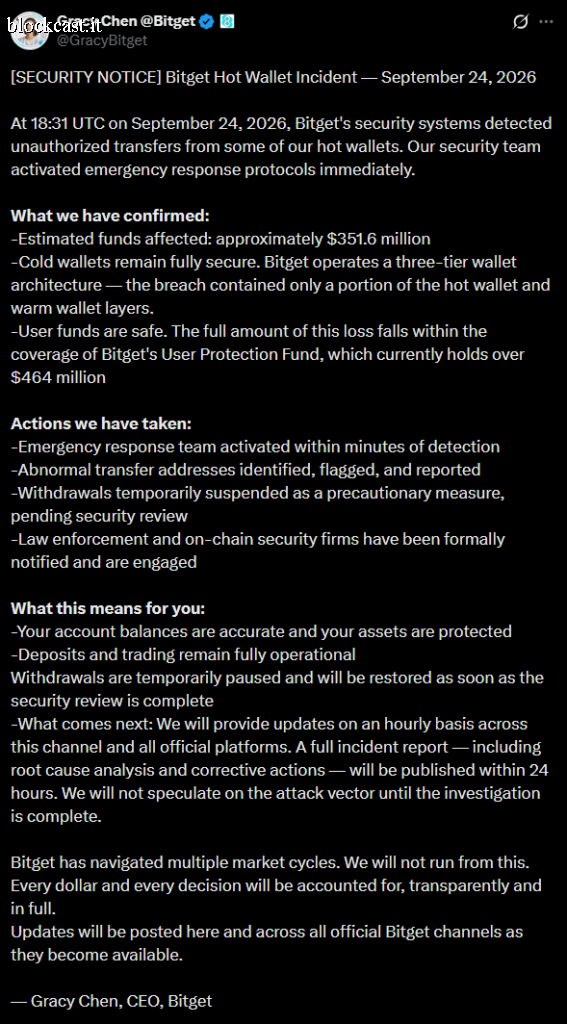
根據公告,Bitget 於台灣時間 9 月 25 日凌晨 2 時 31 分偵測到異常,隨即啟動緊急應變程序。公司表示,事件涉及部分熱錢包及溫錢包,冷錢包未受影響,並稱用戶帳戶餘額正確、資產受到保障。
Bitget 表示,其用戶保護基金在公告發布時持有超過 4.64 億美元資產,足以覆蓋此次損失。不過,公告並未表示已完成損失填補或賠付。
平台已識別、標記並通報異常轉帳地址,同時通知執法部門及鏈上安全公司參與處理。 Bitget 表示,提款將於安全檢查完成後恢復,但公告未提供確切時間。
針對事件原因,Bitget 在該公告中表示,調查完成前不會推測攻擊途徑,並承諾於公告發布後 24 小時內公布包含根本原因分析及補救措施的完整事件報告。
免責聲明:本文只為提供市場訊息,所有內容及觀點僅供參考,不構成投資建議,不代表區塊客觀點和立場。投資者應自行決策與交易,對投資者交易形成的直接或間接損失,作者及區塊客將不承擔任何責任。